ב־30 שניות
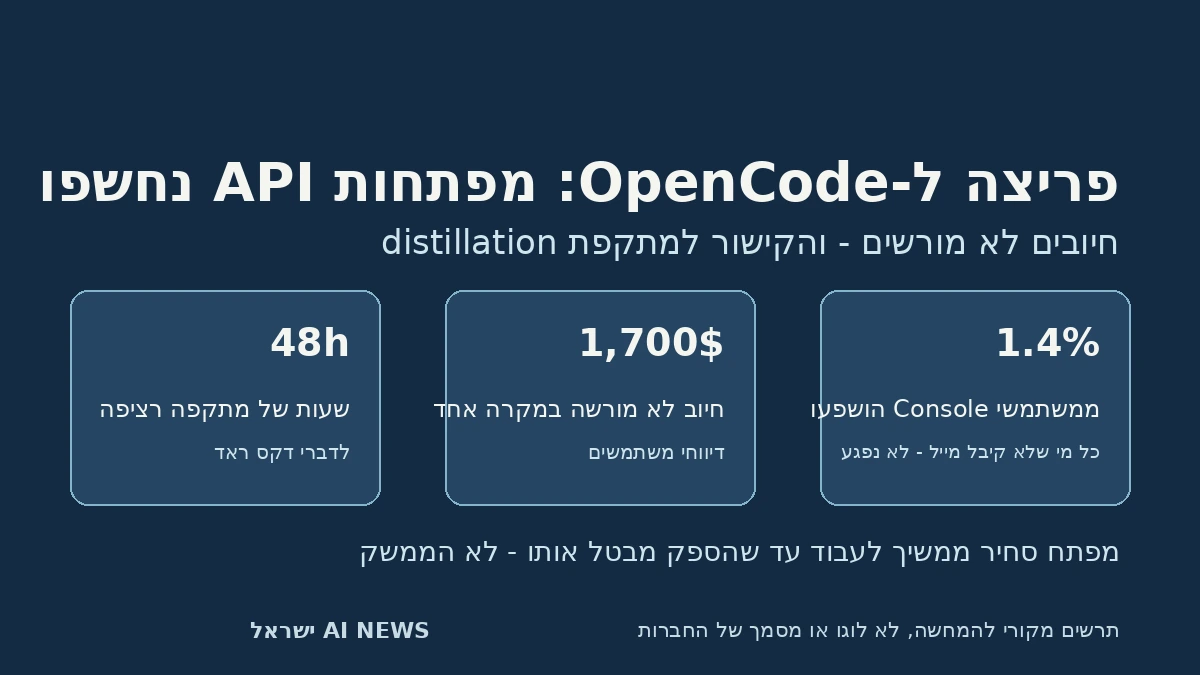
- OpenCode, כלי קוד פתוח לפיתוח מבוסס AI, הודיעה שבלילה שבין ה-16 ל-17 באוקטובר נפרצה מערכת ותיקה שלה, ומפתחות API שמשתמשים שמרו בשירות ה-Console עלולים להיחשף. לפי החברה, 1.4% ממשתמשי Console הושפעו - כולם עם ספק חיצוני מקושר - וכל מי שלא קיבל מייל אישי לא נפגע.
- משתמשים דיווחו על חיובים לא מורשים במאות דולרים, ולעיתים מעל 1,000 דולר; במקרה אחד 1,700 דולר. Anthropic וגוגל חסמו מפתחות שזוהו כחשופים, ו-OpenAI פעלה עם OpenCode להחזרת גישה והחזר כספי. החברה ממליצה לבטל את המפתח אצל הספק עצמו - מחיקה מתוך Console אינה מבטלת אותו.
- OpenCode קישרה את הפריצה ל"מתקפת distillation" - שאיבת תשובות מודל בהיקף לאימון מודל מתחרה - אך טרם הסבירה כיצד נפרצה, מה הייתה המערכת הותיקה או כמה מפתחות נחשפו. חלק מהמומחים מפקפקים בתיאוריה הזו.
מה חשוב להבין
נקראו במלואם TechCrunch, BleepingComputer, The Hacker News ו-CyberNow (19.10). היקף הפגיעה (1.4%) והקשירה למתקפת ה-distillation מפי החברה ולא אומתה; סכומי החיובים מדיווחי משתמשים. הציטוטים תורגמו מפוסטי X של OpenCode ודקס ראד כפי שצוטטו ב-TC ו-THN.
מה קרה
OpenCode, סוכן קידוד בקוד פתוח שצובר פופולריות כחלופה ל-Claude Code ול-Cursor, הודיעה בשבת כי בלילה שבין שישי לשבת (16-17 באוקטובר) תוקפים חדרו למערכת ותיקה שכבר הייתה בתהליך הוצאה משימוש, ובה אוחסנו מפתחות API שמשתמשים הדביקו לשירות המתארח Console. השירות מאפשר לצוות לשמור מפתח אחד ל-OpenAI, Anthropic או גוגל ולהריץ דרכו את הבקשות של כולם - בלי שחברי הצוות רואים את המפתח עצמו.
"הייתה לנו פריצת אבטחה אתמול בלילה הקשורה למתקפת distillation רחבת היקף, שפגעה ב-1.4% ממשתמשי OpenCode Console", כתבה החברה ב-X. "הודענו לכולם הבוקר במייל". מי שלא קיבל מייל - לא הושפע, הדגישה החברה. המייל נשלח בבוקר ה-17 באוקטובר תחת הכותרת "Action Required: Potential provider key breach", ולפי BleepingComputer צוין בו שהחשיפה המוקדמת האפשרית הייתה ב-17 באוקטובר, 00:30 UTC.
דקס ראד, מייסד-שותף, הבהיר שהפגיעה מוגבלת לשירות המתארח: "זה ה-OpenCode Console, לא OpenCode עצמו - המפתחות האלה מעולם לא מגיעים אלינו". מפתחות שנשמרים באפליקציית שורת הפקודה או בגרסת הדסקטופ מאוחסנים מקומית במכונה (במסד SQLite) ולא נחשפו.
הנזק: מפתח סחיר שממשיך לעבוד
מפתח API הוא bearer credential: מי שמחזיק עותק יכול להריץ בקשות בתשלום על חשבון הבעלים עד שהספק מבטל אותו. שתי נקודות שקל לפספס, לפי The Hacker News: מחיקת המפתח מתוך Console אינה מבטלת אותו אצל הספק, ותקרת הוצאה שהוגדרה ב-Console לא עוצרת שימוש חיצוני - כי Console רואה רק בקשות שעוברות דרכה.
החל מהלילה החלו מפתחים לפרסם התראות הוצאה וחיובים לא מזוהים: קולין פרסונס דיווח על 281 דולר במפתח OpenAI ו-168 דולר במפתח Anthropic; פרסטון זלר העריך את נזקו ב-1,700 דולר; משתמש רדיט דיווח על 400 דולר בחשבון Anthropic ואחר על כ-200 אירו בגוגל - שם הפרויקט הושעה בטענה ל"פעילות פוגענית התואמת משאבים שנחטפו". Anthropic וגוגל חסמו מפתחות שזוהו כחשופים, OpenAI פעלה עם OpenCode להחזרת גישה ולהחזרת קרדיטים שנוצלו, ו-OpenCode מסרה שהחזרים על חיובים לא מורשים בדרך.
החברה נזהרת בניסוח: המפתחות "עלולים היו להיחשף", והיא לא אישרה שמפתח כלשהו הועתק או נוצל בפועל. היא גם לא פירטה מה הייתה המערכת הותיקה, איך הגיעו אליה, כמה מפתחות היו מאוחסנים בה, או כמה משתמשים בפועל מהווים 1.4%.
"מתקפת distillation" - והספקנים
OpenCode קישרה את הפריצה ל"מתקפת distillation רחבת היקף": שאיבה של תשובות מודל בהיקף עצום כדי לאמן מודל מתחרה - פעולה הדורשת נפח גדול של חשבונות ומפתחות. כפי שציין TechCrunch, מפתחות דלופים יכולים לשרת גורמים במדינות עם גישה מוגבלת למודלים אמריקאיים לייצר את נפח הפלטים הנדרש. אולם ספקנים טענו שההצגה מופרזת: מדובר בפריצה רגילה, והשימוש ל-distillation לא הוכח.
לא מדובר באיום תאורטי: עוד באוקטובר מסרה CrowdStrike שתוקף המזוהה עם סין השתמש ככל הנראה בסוכן בדיקות חדירות מבוסס AI וב-Claude במתקפות על בנקים בדרום קוריאה; ובשבוע שעבר הזהירה סוכנות הסייבר של הודו שסוכני AI הגיעו למערכות של ארגונים בהודו ללא הרשאה. בספטמבר מסרה Anthropic שמעבדות המריצות קמפיינים כאלה מגיעות למודלים דרך רשתות של חשבונות מזויפים עם כרטיסי אשראי גנובים ומפתחות API קטופים.
באותו לילה שבו התרחשה הפריצה, OpenCode הפכה את המודל GLM-5.3-Flash לחינם למשתמשים. משפחת GLM-5.3 משכה תשומת לב של חוקרים, שציינו כי יכולות הסייבר שלה מתקרבות לרמות שהיו עד לאחרונה נחלתם של מודלים בגישה מוגבלת כמו Claude Mythos Preview.
48 שעות של מתקפה - וקיר מסנני הבטיחות
לדברי ראד, התוקפים "מנסים לתקוף את המערכות שלנו ללא הפסקה כבר 48 שעות", ותוך כדי כך נחשף פער הגנה אירוני: מודלי ה-AI שאליהם פנה הצוות לניתוח סירבו לשתף פעולה כשהקוד הזדוני שהתבקשו לבחון הפעיל את מסנני הבטיחות שלהם. "זה היה קצת מתסכל", כתב. בהמשך קיבלה החברה גישה לתוכנית Daybreak Blue של OpenAI, שמעניקה למשתמשים מאומתים מודלים שלא יסרבו לבקשות לעבודת אבטחה הגנתית - ולדברי ראד, הגישה שיפרה את יכולת החקירה.
OpenCode אינה הראשונה להתנגש בקיר הזה: ביולי מסרה Hugging Face שמודלים מסחריים חסמו את ניסיונותיה לנתח יומני פעילות של חדירה שביצעו סוכני AI אוטונומיים, וכתבה כי מנגנוני המיגון "לא מסוגלים להבדיל בין מגיב אירוע לתוקף". על האירוע הגיב גם דייוויד סאקס, יו"ר-שותף של מועצת היועצים למדע וטכנולוגיה של הנשיא: "אמצעי המיגון פגעו דווקא במגינים", כתב ב-X.
ראד הוסיף כי תופעת לוואי של המתקפה הממושכת היא ש"הכל מתקשח". נכון לפרסום, OpenCode מסרה שהאירוע עדיין מתמשך, והיא פועלת מול Anthropic, OpenAI וגוגל.
מה לעשות - ומה לקחת בפרופורציה
מי שקיבל את המייל: לבטל את המפתח בממשק הספק עצמו ולהנפיק חדש (רק שם ניתן לכבות אותו), לעדכן כל סקריפט ואפליקציה שהחזיקו את הישן, ולעבור על דוח השימוש והחיובים מה-16 באוקטובר - כי OpenCode לא אמרה מתי החלה הגישה הבלתי מורשית. מומלץ גם להגדיר תקרת הוצאה והתראה אצל הספק ולהקצות מפתח נפרד לכל כלי, כך שדליפה אחת מוגבלת בהיקף וקל לייחס שימוש.
בפרופורציה: היקף הפגיעה שנמסר (1.4%) מקורו בחברה ולא אומת מחוץ לה; הסכומים הגבוהים מגיעים מדיווחי משתמשים ולא מהחברה; והקשירה ל-distillation נותרת כרגע טענה לא מוכחת - כפי שגם TechCrunch ציין. מה שכן אומת מכמה גורמים: מפתחות נחשפו, ספקים חסמו אותם, והחזרים בדרך.
המשמעות שמעבר לכותרת
האירוע ממחיש שני סיכוני תשתית של עידן סוכני ה-AI: מפתח API הוא אישור סחיר (bearer credential) - מי שמחזיק בו מריץ בקשות בתשלום על חשבונך עד שהספק מבטלו; וכלים שמרכזים מפתחות של צוות שלם הופכים לנקודת כשל אחת. במקביל נחשף פער הגנה: דווקא באמצע התקיפה, מסנני הבטיחות של המודלים סירבו לנתח את הקוד הזדוני - קיר שגם Hugging Face התנגשה בו ביולי.
צעד יישומי אחד
קיבלתם את המייל "Action Required: Potential provider key breach"? בטלו את המפתח בממשק של הספק עצמו (OpenAI, Anthropic או גוגל) והנפיקו חדש; מחיקה מתוך Console לא מבטלת אותו. עדכנו כל סקריפט שהחזיק את המפתח הישן, עברו על דוח החיובים מה-16 באוקטובר ובקשו החזר על בקשות שאינן שלכם. להמשך: תקרת הוצאה והתראה אצל הספק, ומפתח נפרד לכל כלי.
מקורות ובדיקת עובדות
- TechCrunch: Hackers hit AI coding tool OpenCode, running up charges on users' AI accounts
- BleepingComputer: OpenCode hack exposes API keys amid AI distillation attacks
- The Hacker News: OpenCode Console Breach May Have Exposed OpenAI, Anthropic, and Google API Keys
- CyberNow (עברית): פריצה ל-OpenCode חשפה מפתחות גישה ל-OpenAI, ל-Anthropic ולגוגל
ד״ר יניב שנהב
יועץ ארגוני בכיר ומנחה, העוסק במנהיגות, שינוי התנהגותי והטמעת בינה מלאכותית בארגונים. מביא למערכת מבט ניהולי ויישומי על חדשות הטכנולוגיה.
לפרופיל של ד״ר יניב שנהב