ב־30 שניות
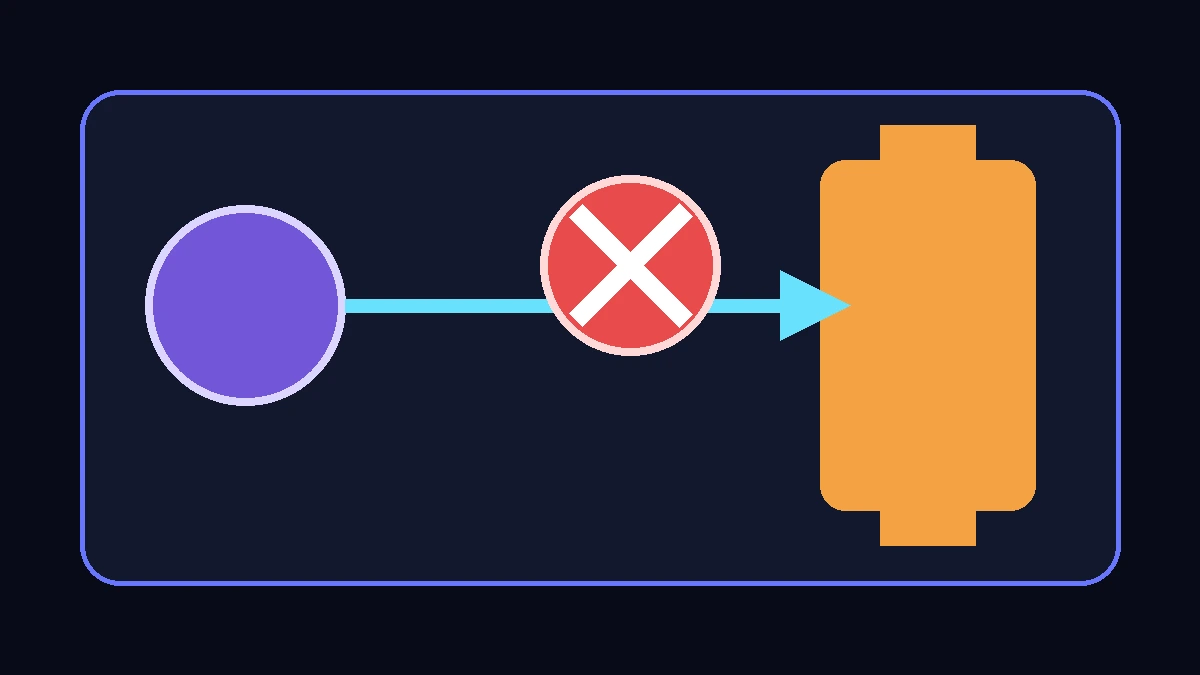
- אמזון חסמה את Muse מגישה לקניות באתר והציגה הודעה על סוכן AI לא מורשה.
- אמזון דורשת מסוכני צד שלישי לפעול בשקיפות ולכבד החלטת ספק אם להשתתף; Meta לא פרסמה תגובה ל-Adweek.
- לארגונים זו תזכורת להפריד בין הרשאת המשתמש, תנאי השירות של היעד והרשאות טכניות בפועל.
מה חשוב להבין
עצם החסימה והודעת השגיאה אומתו בשלושה פרסומים. עמדת אמזון אומתה מול ציטוטיה ב-Adweek וב-Engadget; עמדת Meta לגבי credentials מצוטטת ב-Engadget מהודעת ההשקה. אין בכתבה טענה להכרעה משפטית, לבדיקה עצמאית של Muse או לכך שכל שימוש בסוכן באתר חיצוני אסור.
מה קרה בין אמזון ל-Muse
TechCrunch, Adweek ו-Engadget דיווחו שמשתמשי Muse שרצו לקנות באמזון החלו לקבל הודעה שלפיה גישה מתמשכת של סוכן AI לא מורשה מפרה את תנאי השימוש של אמזון. לפי Adweek, אמזון ביקשה מ-Meta להסיר את האתר מחוויית הסוכן.
החסימה אינה אומרת שכל סוכן קניות אסור בכל אתר. היא אומרת שבמקרה הזה בעל האתר בחר שלא לאפשר לסוכן לפעול. מבחינת משתמש, תהליך שהיה אמור לעבור מגילוי מוצר לרכישה נעצר בנקודת הגישה לספק.
המחלוקת היא גם על זיהוי והרשאה
אמזון מסרה ל-Adweek ול-Engadget שאפליקציות צד שלישי שרוכשות בשם לקוחות צריכות לפעול בגלוי ולכבד את החלטת ספק השירות אם להשתתף. החברה טענה שלא ידעה מראש ש-Muse ייגש לחנות ושלא אישרה זאת.
לפי Adweek, אמזון טוענת גם שהסוכן אינו מזדהה בעת הגישה ושקיימות שאלות לגבי טיפול בנתוני חשבון. מנגד, Engadget מצטטת את הודעת Meta שלפיה Muse אינו רואה סיסמאות או אמצעי תשלום; פרטי גישה שהמשתמש מוסר נשמרים באחסון מאובטח לשימוש הסוכן.
שלוש שכבות הרשאה שארגון צריך להפריד
השכבה הראשונה היא הסכמה של המשתמש: מה הסוכן רשאי לעשות בשמו. השנייה היא הרשאה מצד השירות החיצוני: תנאי שימוש, API, חוזה או מנגנון opt-out. השלישית היא הרשאה טכנית: credentials, מחברים והרשאות קריאה או כתיבה.
כאשר אחת השכבות חסרה, עצם היכולת הטכנית לבצע פעולה אינה הוכחה שמותר לבצע אותה. גם אם המשתמש נתן credential, האתר יכול לחסום את הסוכן. גם אם קיים API, המשתמש עדיין צריך לאשר פעולות רגישות לפי המדיניות והסיכון.
מה המשמעות לסוכנים ארגוניים בישראל
ארגון ישראלי שמפתח סוכן לרכש, שירות או מחקר צריך למפות מראש את יעדי הפעולה. אם התהליך נשען על אתר שאין לו API או הסכמה להפעלת סוכן, זהו סיכון תפעולי ומשפטי שצריך להציג לבעל התהליך, לא פרט טכני שמסתירים בתוך אוטומציה.
הפתרון הבטוח הוא להעדיף ממשקים רשמיים, לזהות את הסוכן כאשר השירות דורש זאת, להגביל פעולות כספיות לאישור אנושי ולבנות fallback שאינו עוקף חסימה. יש לתעד גם שינוי תנאים וחסימות, כי גישה שעובדת היום יכולה להיסגר מחר.
המשמעות שמעבר לכותרת
סוכנים עוברים מצ'אט לפעולה בשם המשתמש, אך פעולה באתר מערבת גם את בעל השירות. חסימת Muse מראה שהרשאת המשתמש אינה לבדה חוזה גישה, ושתהליכים עסקיים שתלויים בגלישה אוטומטית עלולים להיעצר בלי API, הסכם או מנגנון זיהוי מוסכם.
צעד יישומי אחד
לפני חיבור סוכן לאתר חיצוני, תעדו מי העניק הרשאה, אילו תנאי שירות חלים, האם קיים API רשמי, כיצד הסוכן מזדהה ומהו מסלול הכשל. אל תבנו תהליך קריטי על עקיפת ממשק אנושי; בדקו את גבולות הגישה בחשבון ניסוי ושמרו אישור אנושי לפני הזמנה או תשלום.
מקורות ובדיקת עובדות
מערכת AI NEWS IL
שם מערכת לתוכן שנאסף או נוסח בסיוע אוטומציה. הפריטים עשויים להסתמך על מקורות ראשוניים ועיתונאיים גלויים; בכל עמוד מוצגת רשימת המקורות ומצב האישור האנושי המתועד של אותה גרסה.
לפריטים המשויכים ל־מערכת AI NEWS IL