ב־30 שניות
- תחקיר שצוטט בארבעה כלי תקשורת מתאר רשתות שבהן סוכני AI הפעילו חשבונות מזויפים והפיצו תוכן כמעט ללא התערבות אנושית.
- IntelEye אישרה שהשתמשה ב-DeepSeek ורכשה 10,000 חשבונות, אך לדבריה רק כ-1,000 הופעלו במסגרת מחקר הגנתי; החברה דוחה את ההגדרה קמפיין השפעה.
- מטא מסרה שרוב החשבונות שאותרו בפלטפורמות שלה הוסרו אוטומטית. הדיווחים אינם מוכיחים מה הייתה ההשפעה בפועל על דעת הקהל.
מה חשוב להבין
הדיווח מבוסס על ארבעה מפרסמים נפרדים שמצטטים את תחקיר ניו יורק טיימס. גרסת IntelEye מובאת במלואה כטענה שנויה במחלוקת. אין טענה לבדיקה עצמאית של החשבונות, להוכחת השפעה פוליטית או למעורבות של מדינת ישראל.
מה מתאר התחקיר
אנשים ומחשבים, Times of Israel, ynet ו-Jerusalem Post דיווחו על ממצאים שפורסמו תחילה בניו יורק טיימס: גורמים באיראן ובסין ושתי חברות פרטיות מישראל השתמשו במודלים פתוחים, ובהם DeepSeek, כדי להפעיל סוכנים אוטונומיים ברשתות חברתיות.
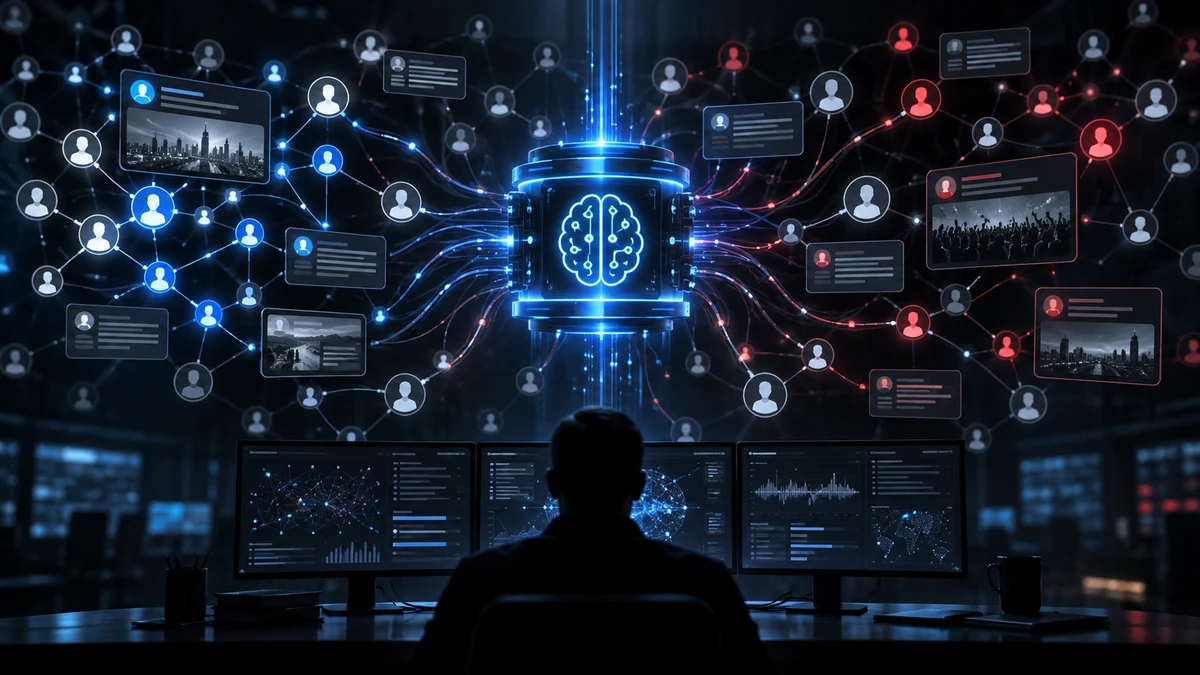
לפי הדיווחים, הסוכנים לא הסתפקו בכתיבת פוסטים. הם פתחו או הפעילו חשבונות, התאימו תוכן לשיח ותיאמו מסרים בפייסבוק, אינסטגרם, טיקטוק ו-X. זו התפתחות חשובה משום שהיא מעבירה חלק מההפעלה מהאדם למערכת שמגיבה בקצב ובקנה מידה גדולים יותר.
מה ידוע על הפעילות הישראלית
IntelEye מתל אביב היא החברה היחידה ששמה פורסם. מייסד החברה, מאור סלק, אמר לניו יורק טיימס שהחברה רכשה 10,000 חשבונות, אך רק כ-1,000 נעשו פעילים, וש-DeepSeek שימש לשליטה בסוכנים.
החברה דוחה את הטענה שניהלה קמפיין השפעה. לדבריה, מדובר היה בניסוי הגנתי לבדיקת ניצול לרעה של מודלים ולשיפור הזיהוי. ynet דיווחה שסלק הודה בדיעבד שהיה על החברה לעדכן מראש את הפלטפורמות על הניסוי. הדיווחים גם מזכירים מבצע מסחרי נוסף שמטא ייחסה לישראל, ללא פרסום שם המפעיל.
מה מטא אומרת ומה עדיין לא הוכח
מטא מסרה שרק חלק קטן מחשבונות IntelEye הופיע בפלטפורמות שלה ושהרוב המכריע הוסר על ידי מערכות זיהוי אוטומטיות. החברה תיארה שילוב מודלים פתוחים בתוך מערכות שמייצרות, מתאימות ומפיצות תוכן בהתערבות אנושית מועטה כהתפתחות טכנית משמעותית.
עם זאת, ספירת חשבונות ויכולת אוטומציה אינן הוכחה להשפעה על עמדות. אין בדיווחים מדידה עצמאית של שינוי בדעת הקהל בישראל, ואין בסיס לקבוע שהפעילות השיגה יעד פוליטי. יש גם מחלוקת מהותית בין תיאור הפעילות בתחקיר לבין גרסת IntelEye כניסוי הגנתי.
למה סוכנים פתוחים משנים את מודל האיום
מודל פתוח יכול לרוץ על תשתית פרטית לאחר שינוי מנגנוני הבטיחות, ולכן אין ספק חיצוני שחייב לראות את הפעילות או לעצור אותה. כאשר מחברים אותו לחשבונות, כלי תזמון ומדדי תגובה, מתקבלת מערכת שיכולה לנסות מסרים ולהתרחב במהירות.
לכן ההגנה צריכה להתמקד בהתנהגות: פתיחה מרוכזת של חשבונות, שעות פעילות דומות, שימוש חוזר בתשתית, רשת קשרים ותיאום מסרים. זיהוי טקסט שנשמע כאילו נכתב ב-AI לבדו אינו מספיק.
המשמעות שמעבר לכותרת
האירוע מראה שסיכון מסוכני AI אינו מוגבל לצ'אטבוטים או ליצירת טקסט. חיבור מודל פתוח לחשבונות, טריגרים ותזמון מאפשר להפוך מערכת תוכנה למפעילת רשת. בישראל, שבה הזירה הפוליטית רגישה והבחירות מתקרבות, נדרש להבדיל בין היכולת הטכנית, טענות המפעילים והוכחה להשפעה אמיתית.
צעד יישומי אחד
ארגונים שמפעילים סוכנים מול רשתות חברתיות צריכים להגביל יצירת חשבונות ופרסום אוטומטי, לדרוש אישור אנושי לפני פעילות ציבורית, לשמור לוגים ולסמן ניסויי אבטחה מראש מול הפלטפורמות. צוותי תקשורת ואבטחה צריכים לעקוב אחרי דפוסי התנהגות מתואמים, לא רק אחרי ניסוח דומה.
מקורות ובדיקת עובדות
מערכת AI NEWS IL
שם מערכת לתוכן שנאסף או נוסח בסיוע אוטומציה. הפריטים עשויים להסתמך על מקורות ראשוניים ועיתונאיים גלויים; בכל עמוד מוצגת רשימת המקורות ומצב האישור האנושי המתועד של אותה גרסה.
לפריטים המשויכים ל־מערכת AI NEWS IL