ב־30 שניות
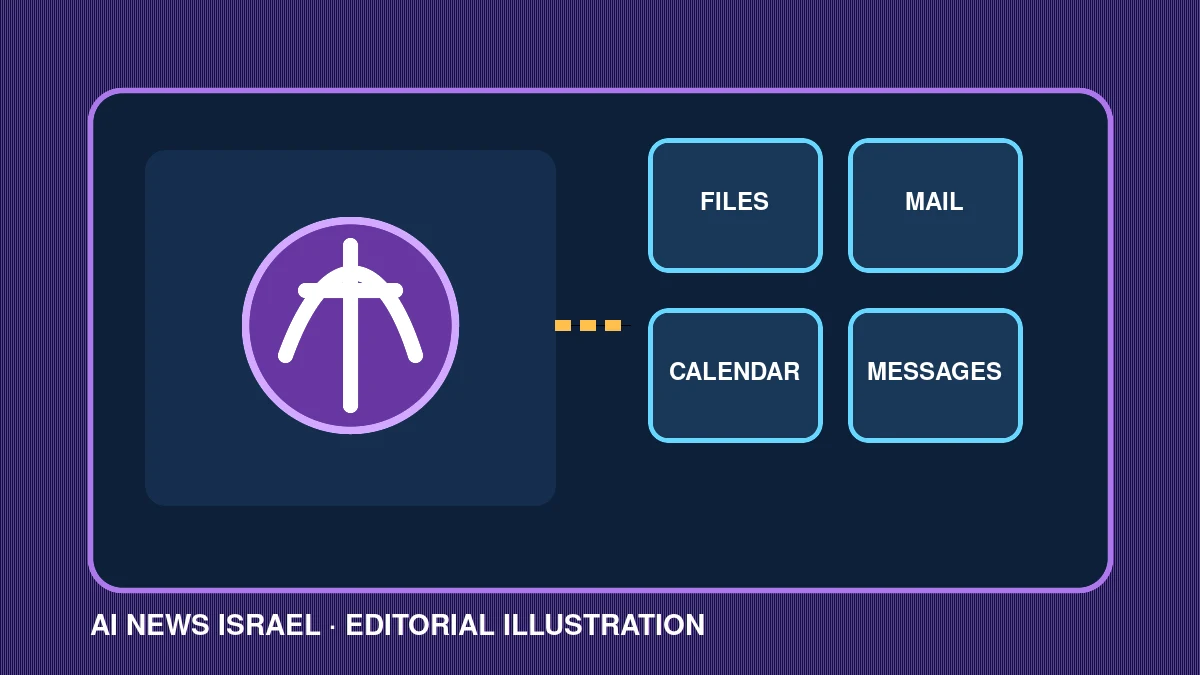
- Muse זמין כעת באפליקציית Mac ויכול לפעול מול Files, Messages, Calendar, Notes ו-Mail.
- מטא אומרת שהמשתמש בוחר למה לתת גישה ושפעולות רגישות מחייבות אישור דרך שכבת הרשאות נפרדת.
- ההשקה מוגבלת כרגע לארצות הברית; אין מועד מאומת לזמינות בישראל, ולכן אין לראות בידיעה הוראת התקנה מקומית.
מה חשוב להבין
יכולות אפליקציית המק אומתו מול TechCrunch ו-The Verge; ההשקה והזווית הישראלית מול Geektime; מנגנוני האבטחה וההרשאות מול מסמך Meta AI Research. אין בידיעה טענה לבדיקה עצמאית של Muse, לזמינות בישראל או לחסינות מפני טעויות ו-prompt injection.
מה Muse עושה על המק
Meta הרחיבה את Muse, הסוכן האישי שלה, לאפליקציית macOS. לפי TechCrunch ו-The Verge, האפליקציה יכולה לעבוד מול קבצים, הודעות, לוח שנה, פתקים ודואר ביישומים המקוריים של המק. בין הדוגמאות שמטא הציגה: ארגון קבצים, מילוי טפסים ושליפת מידע מאפליקציות.
Geektime דיווחה הבוקר שההשקה בארצות הברית מתרחבת גם למחברים לשירותים חיצוניים ולמשימות נוספות. עם זאת, השירות עדיין אינו מוצר עם זמינות מאומתת בישראל, ולכן נכון להפריד בין יכולת שהושקה בארצות הברית לבין שימוש מסחרי מקומי.
איך בנויה שכבת ההרשאות
מטא אומרת שהגישה ליישומים ניתנת בהסכמה, וש-Muse מבקש אישור לפני פעולה רגישה. במסמך האבטחה הרשמי החברה מתארת שכבה בשם Sentinel שפועלת מחוץ לסוכן והיא הסמכות הבלעדית לפעולות דרך מחברים ולתעבורת רשת.
לפי מטא, הרשאות יכולות להיות חד-פעמיות, מוגבלות למשימה, לתקופה או קבועות, והן קשורות למחבר, ליעד ולמקרה שימוש מסוים. החברה גם מתארת הפרדה בין הרשאות קריאה לכתיבה, כדי שמשתמש יוכל להתחיל מחשיפה מצומצמת יותר.
מה ההגנות לא מבטיחות
מטא עצמה כותבת שסוכנים עדיין טועים ושמידע שהם קוראים עלול להכיל התקפות prompt injection. סביבת Muse רצה בתא מבודד, ו-Sentinel ומסווגים חיצוניים אמורים לצמצם נזק, אך החברה אינה טוענת שהמערכת חסינה.
המשמעות היא שאישור לפני פעולה רגישה אינו תחליף לבקרת גישה בארגון. מסמך זדוני, הודעת דואר או דף אינטרנט עלולים לנסות לשנות את התנהגות הסוכן, ולכן נדרש גם סינון תוכן, לוג פעולות, הגבלת יעדים ותהליך מהיר לביטול credentials.
איך ארגון ישראלי צריך לקרוא את ההשקה
עבור מנהלי מערכות מידע ואבטחה בישראל, Muse מספק מפרט שימושי לשאלות שצריך לשאול כל ספק: האם הסוכן רואה credentials, מי מאשר תעבורת רשת, האם קריאה וכתיבה מופרדות, אילו פעולות דורשות אישור והאם אפשר להגביל הרשאה למשימה אחת.
עד שתהיה זמינות מקומית ברורה ותנאים מתאימים לארגון, אין סיבה לבנות תהליך עבודה על Muse עצמו. אפשר להשתמש בהשקה כדי להגדיר מדיניות רוחבית לסוכנים, כך שהארגון יהיה מוכן גם לכלים אחרים שכבר זמינים בישראל.
המשמעות שמעבר לכותרת
Muse הוא דוגמה למעבר מצ'אט שמציע תשובה לסוכן שפועל בתוך סביבת העבודה האישית. עבור ארגונים בישראל, העניין המרכזי אינו מוצר שאפשר להטמיע היום, אלא מודל ההרשאות: גישה לקבצים, הודעות ולוח שנה, הפרדה בין קריאה לכתיבה ואישור לפני פעולה רגישה. אלו אותן שאלות שכל ארגון צריך לפתור לפני חיבור סוכן למערכות אמיתיות.
צעד יישומי אחד
אל תחברו סוכן חדש מיד לחשבון העבודה הראשי. התחילו בחשבון בדיקה, העניקו הרשאות קריאה בלבד, בדקו איזה מידע הוא רואה ושמרו פעולות כתיבה מאחורי אישור נקודתי. לפני הרחבה, הגדירו מי אחראי ללוגים, לביטול הרשאה ולבדיקת prompt injection במסמכים ובהודעות שהסוכן קורא.
מקורות ובדיקת עובדות
מערכת AI NEWS IL
מבזקים תחת שם זה נוצרים באופן אוטומטי ממקורות רשמיים מאומתים בלבד, ללא כתיבה אנושית. כל מבזק מציין את המקור הראשוני ואת מה שלא אומת, ונעצר אוטומטית כשהמקור חלש, הטענה לא מאומתת או המקרה גבולי.
לכל הכתבות של מערכת AI NEWS IL
ד״ר יניב שנהב
יועץ ארגוני בכיר ומנחה, העוסק במנהיגות, שינוי התנהגותי והטמעת בינה מלאכותית בארגונים. מביא למערכת מבט ניהולי ויישומי על חדשות הטכנולוגיה.
לעמוד של ד״ר יניב שנהב