ב־30 שניות
- NVIDIA הציגה ב-28 בספטמבר פלטפורמה לאכיפת גבולות על סוכני AI מהבדיקה ועד ההרצה.
- OpenShell הוא רכיב קוד פתוח לבידוד סוכן ולהגבלת גישה לקבצים, רשת, כלים ואישורים.
- Sentry מוצגת כשכבת ניטור ואכיפה אופציונלית על BlueField-4, מחוץ לתהליך שבו הסוכן פועל. אין להניח שהיא זמינה או פעילה בכל סביבת הרצה.
מה חשוב להבין
הכתבה נשענת על הכרזת NVIDIA ותיעוד טכני שלה לצד סיקור עצמאי; יכולות האכיפה הן טענות ספק ותלויות בהגדרות ובחומרה. OpenShell קודם להכרזה ושכבת Sentry אופציונלית.
מה NVIDIA הכריזה ומה כבר היה קיים
NVIDIA הודיעה ב-28 בספטמבר על Open Agent Safety Platform, תכנון אבטחה שמחבר בין סביבה מוגבלת לסוכן ובין ניטור שאינו תלוי באותו תהליך. OpenShell, סביבת הרצה פתוחה לסוכנים, אינה חדשה: היא הוצגה כבר במרץ. החידוש בהכרזה הוא הצגת השילוב עם Sentry ועם ארכיטקטורה לשרתים המשתמשים ב-Vera וב-BlueField-4.
לפי התיעוד הטכני של NVIDIA, פלטפורמת Open Agent Safety מותאמת למערכות Vera ו-BlueField, והחברה מציינת שהפלטפורמה תואמת גם מערכות חומרה אחרות. אין להסיק מכך ששכבת Sentry הפועלת על BlueField-4 זמינה בכל מחשב או שכל ארגון יכול להפעיל אותה ללא תצורה נוספת.
הגבול הראשון: OpenShell
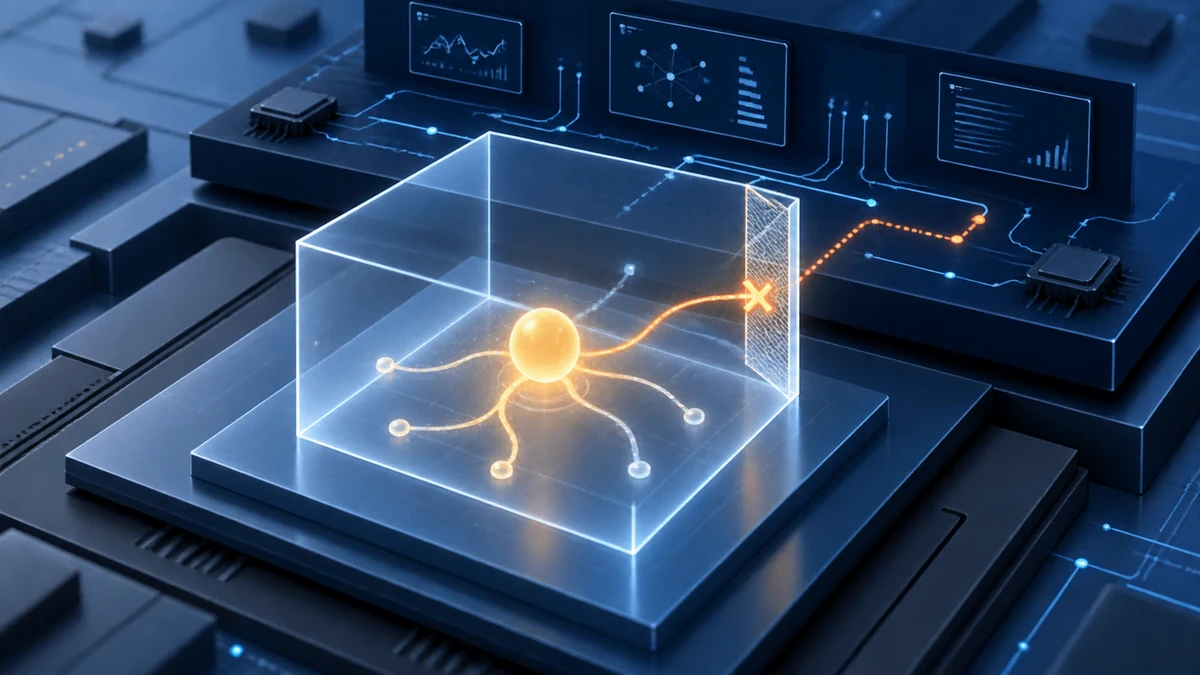
OpenShell מבודד כל סוכן בסביבת הרצה משלו ומיישם מדיניות שהמפעיל מגדיר לקבצים, לתהליכים ולתקשורת. רכיב הבקרה Supervisor של OpenShell פועל מחוץ לעומס העבודה של הסוכן ובודק בקשות יוצאות, כך שאפשר, למשל, לאפשר קריאה מ-API ולחסום כתיבה לאותו שירות. אפשר לשמור מפתחות גישה מחוץ לסביבת הסוכן ולהוסיף אותם רק לבקשות המופנות ליעד שאושר.
מדיניות אינה שקולה לבטיחות מלאה: צריך להגדיר אותה נכון, להפעיל תיעוד ולבדוק מה קורה כשהסוכן מנסה לעקוף גבול. אם מופעל רכיב Policy Advisor, הסוכן יכול להציע הרחבת הרשאות מצומצמת, אך אינו יכול לאשר לעצמו את הבקשה. זהו תיאור ארכיטקטוני ותרחיש בדיקה, לא התחייבות שתצורה נתונה תמנע כל אירוע.
הגבול השני: Sentry על BlueField-4
בתכנון שמציגה NVIDIA, Sentry יושב על מעבד BlueField-4 נפרד מהמארח שבו הסוכן פועל. הוא נועד לצפות בבקשות, במדיניות ובגישה לכלים, ולספק נקודת אכיפה גם אם סביבת המארח עצמה נפגעת. החברה מתארת אותו כשכבה אופציונלית לצד OpenShell, ולא כרכיב שחייבים להתקין כדי להריץ את סביבת הקוד הפתוח.
ההבחנה חשובה גם לקורא שאינו משתמש בשרתים של NVIDIA: בידוד תוכנה, מדיניות הרשאות וניטור חיצוני הם עקרונות שאפשר לבחון בנפרד מהחומרה המסוימת. SecurityWeek מתארת את ההפרדה בין רכיב ההרצה הפתוח לרכיב האבטחה בחומרה; טענות החברה על יכולות האכיפה עדיין דורשות אימות בתרחיש ובתצורה שבהם ישתמש הארגון.
מה כדאי לבדוק לפני אימוץ
צוות שמפעיל סוכן על קוד או נתונים רגישים יכול להתחיל ממפת הרשאות: אילו תיקיות, שרתים, ממשקי API ומפתחות גישה הוא באמת צריך. בדקו שאפשר לקרוא מהשירות המותר, אך ניסיון כתיבה אליו נחסם ונרשם ביומן שאינו בשליטת הסוכן.
בארגון ישראלי שמשתמש בסוכן כדי לעבד קוד, מסמכי לקוחות או מידע פנימי, כדאי לבחור תחילה תהליך אחד ולשרטט היכן הנתונים נשמרים ולאילו שירותים הסוכן שולח בקשות. בקשו מצוות האבטחה לבדוק מדיניות גישה לפי השירותים והנתונים שבהם הארגון משתמש בפועל, ולא להניח שהכרזה על שכבת ניטור פותרת את דרישות הארגון לשמירה על מידע.
מי שבוחן את הפלטפורמה של NVIDIA צריך להפריד בין זמינות OpenShell לבין שכבת Sentry, לאמת גרסאות, רישיון, דרישות חומרה ותמיכה אצל הספק. הכרזת מוצר וארכיטקטורת ייחוס הן נקודת התחלה לניסוי, לא תחליף לסקירת אבטחה ולהתאמה למדיניות הנתונים של הארגון.
סדנת סוכני AI ואוטומציה לארגונים של המכון הישראלי לבינה מלאכותית מתמקדת בבחירת תהליך ובתכנון פיילוט מבוקר. היא יכולה לעזור לצוות להגדיר את גבולות המשימה וההרשאות לפני ניסוי בסוכן; היא אינה הכשרה ייעודית ל-OpenShell או ל-Sentry, ואינה מחליפה בדיקת אבטחה.
המשמעות שמעבר לכותרת
סוכן שמפעיל קוד וכלים עלול לבצע פעולה מחוץ למשימה גם כשההוראות שלו מנוסחות היטב. ההכרזה מדגישה כלל תפעולי: מגבלות גישה ומנגנון עצירה צריכים להיות מחוץ לשליטת הסוכן, והאפשרות להשתמש בשכבת חומרה נוספת אינה פוטרת מהגדרת הרשאות ומבדיקה בסביבה של הארגון.
צעד יישומי אחד
לפני הרצת סוכן עם גישה למאגר קוד או למידע רגיש, הגדירו בדיוק אילו קבצים ושירותי רשת דרושים לו, החזיקו את מפתחות הגישה מחוץ לסביבת הריצה, ותעדו ניסוי שבו פעולה לא מורשית נחסמת. אם שוקלים Sentry, בדקו את דרישות BlueField ואת מצב הזמינות בפועל לפני שמציגים זאת כהגנה קיימת.
שאלות נפוצות
מהי NVIDIA Open Agent Safety Platform?
זוהי ארכיטקטורת אבטחה לסוכני AI ש-NVIDIA הציגה ב-28 בספטמבר. היא מחברת בין סביבת OpenShell, שבה מגבילים גישה של סוכן, לבין אפשרות לשכבת Sentry נפרדת על BlueField-4. עצם ההכרזה אינה אומרת שכל רכיב זמין או פעיל בכל פריסה.
האם צריך BlueField-4 כדי להפעיל את OpenShell?
לא. OpenShell הוא סביבת הרצה פתוחה עם מדיניות והרשאות, ו-Sentry על BlueField-4 היא שכבת ניטור אופציונלית נפרדת. יש לברר עם הספק מה נתמך בתצורה המסוימת לפני שמסתמכים על שכבת החומרה.
איך בודקים אבטחת סוכני AI בארגון ישראלי?
בחרו תהליך מוגבל, הגדירו לאילו קבצים, שירותים ומפתחות גישה הסוכן זקוק, ובדקו בניסוי שפעולה לא מורשית נחסמת ומתועדת מחוץ לשליטתו. בדקו את זרימת המידע ואת דרישות הארגון לפני שימוש בנתוני לקוחות או בקוד רגיש; שכבת Sentry אינה תחליף לבדיקות האלה.
מקורות ובדיקת עובדות
מערכת AI NEWS IL
שם מערכת לתוכן שנאסף או נוסח בסיוע אוטומציה. הפריטים עשויים להסתמך על מקורות ראשוניים ועיתונאיים גלויים; בכל עמוד מוצגת רשימת המקורות ומצב האישור האנושי המתועד של אותה גרסה.
לפריטים המשויכים ל־מערכת AI NEWS IL