ב־30 שניות
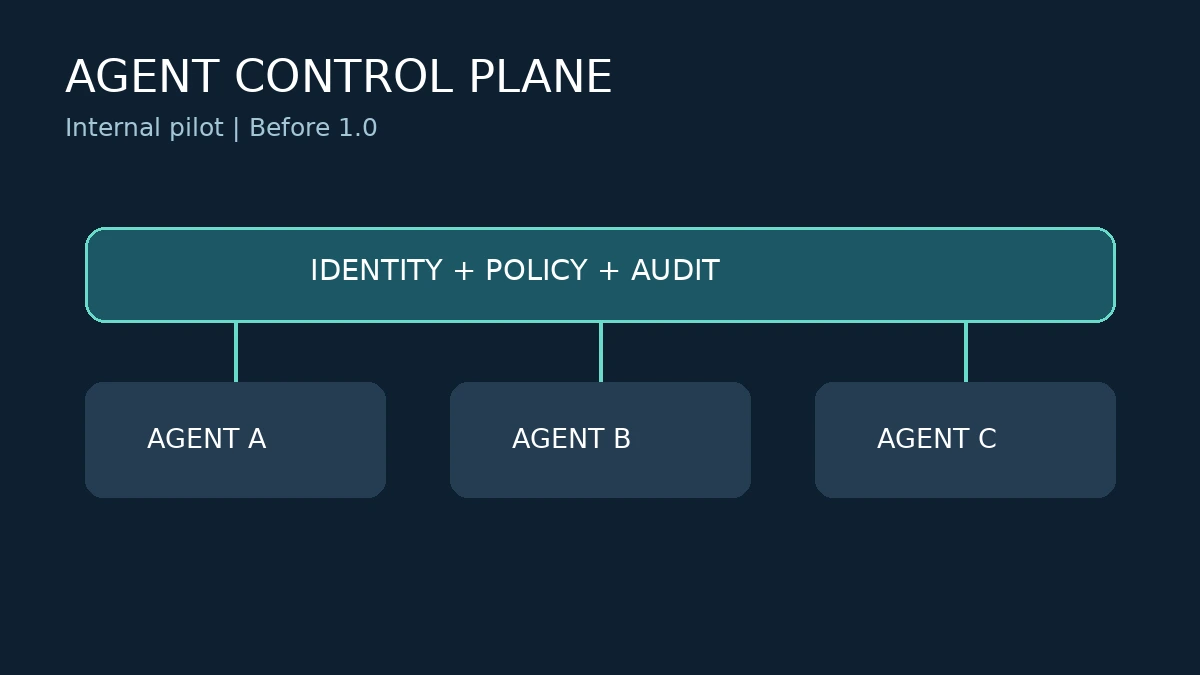
- OpenClaw Foundation הציגה ב-29 בספטמבר את OpenClaw Enterprise, שכבת ניהול פתוחה לסוכני AI שפועלים לאורך זמן.
- הפרויקט מיועד כעת לפיילוטים פנימיים, לפני גרסה 1.0. הקרן מתארת הרשאות, הפרדה בין סביבות ותיעוד פעילות; יעילות ההגנות לא נבדקה כאן.
- אפשר להריץ את הפלטפורמה בתשתית הארגון תחת רישיון MIT. עדיין צריך לספק משאבי מחשוב, אחסון וגישה למודל, ולכן אין מדובר בסוכנים ללא עלות.
מה חשוב להבין
פרטי ההשקה וההגנות מיוחסים לקרן. README נוכחי נבדק ב-30.9.2026; לא התקנו את הפלטפורמה ולא בדקנו את יעילות ההגנות. מצב הפיילוט ועלויות התפעול נשמרו בנפרד מרישיון התוכנה.
שכבת ניהול לסוכנים, לא סוכן מוכן
OpenClaw Foundation הכריזה ב-29 בספטמבר על OpenClaw Enterprise, או OCE, פלטפורמה פתוחה לניהול סוכני AI מתמשכים בסביבות רגישות. לפי הקרן, היא מוסיפה ניהול של כמה משתמשים וסביבות, הפרדה בין עומסי עבודה, הרשאות ותיעוד לאורך חיי הסוכן. המודל, סביבת הרצת הסוכן וסביבת הבידוד מתוכננים להיות ניתנים להחלפה, גם ברכיבים שהארגון פיתח בעצמו.
זהו כלי לצוותי פלטפורמה ותשתיות, ולא שירות שבו עובד נכנס ומיד מקבל עוזר אישי. VentureBeat, Techzine ו-RuntimeWire סיקרו את ההכרזה והדגישו את תפקידה כשכבת בקרה ארגונית. OCE אינה תחליף לסוכן שמבצע את העבודה: מערכת הניהול והסוכן הם שכבות שונות, ולא כל שילוב ביניהם מתועד או נתמך.
פיילוט פנימי עכשיו, גרסה 1.0 בהמשך
הקרן אומרת במפורש שהפרויקט נמצא בפיתוח פתוח לפני גרסה 1.0, ושכעת ארגונים יכולים להשתמש בו לעומסי עבודה של פיילוט פנימי. היא מתכננת גרסה 1.0 בהמשך השנה. אין להפוך את ההבטחה הזו לתאריך שחרור מחייב או לתיאור של מוצר בשל לכל מערכת ייצור.
לפי הודעת הפרויקט, העבודה החלה ב-OpenAI והועברה ל-OpenClaw Foundation; Red Hat ו-NVIDIA השתתפו בפיתוח, ו-OpenAI ו-Red Hat מבצעות פיילוטים פנימיים. אלה פרטי ההכרזה, לא הוכחה שהפרויקט קיבל אישור אבטחה שמתאים לכל ארגון. דוגמה פנימית של סוכן שניגש לקוד ולכלים אינה המלצה לתת הרשאות דומות בפיילוט שלכם.
אירוח עצמי אינו אומר שהמידע נשאר תמיד בפנים
OCE מיועדת להרצה בתשתית שהארגון מנהל. הקרן מתארת שימוש ב-Docker Compose לפיתוח מקומי וב-Kubernetes לפריסה פנימית. בדיקת README הנוכחי במאגר מחדדת הבחנה: פרופיל Compose בלי בחירת הגדרות נוספות הוא תצוגה מקדימה של שכבת הבקרה ואינו יכול לפרוס סוכנים. מסלול ההתחלה לפריסת סוכן מקומית משתמש ב-Kubernetes. לכן אין להבטיח שסוכן עובד מתקבל רק מהרצת Compose.
ה-README מציין שלבקשת המודל הראשונה צריך מפתח API של OpenAI עם גישה למודל ברירת המחדל או למודל חלופי שנבחר. אפשרות להחליף רכיבים אינה פוטרת מבדיקת החיבור בפועל. גם כאשר שכבת הניהול רצה אצלכם, בקשות למודל חיצוני עשויות להעביר אליו מידע. יש לבדוק אילו נתונים יוצאים, לאן, תחת אילו תנאים ובאיזו הרשאה.
רישיון חופשי, תפעול בתשלום ובאחריות הארגון
במאגר מופיע רישיון MIT, והקרן אומרת שהפלטפורמה תישאר חופשית לשימוש ארגוני. מדובר ברישיון התוכנה, לא בהבטחה למחשוב, אחסון או קריאות מודל ללא תשלום. RuntimeWire ו-VentureBeat מציינים את עלויות התשתית והמודלים, ויש להביא בחשבון גם התקנה, ניטור, עדכונים וזמן עבודה של צוות IT.
הקרן מתארת גבולות בין עומסי עבודה מהימנים ולא מהימנים, בידוד, סקירות בעזרת מודלי שפה והרשאות מפורטות. היא אומרת שתפרסם בשבועות הקרובים ארכיטקטורת ייחוס שתסביר כיצד ההגנות פועלות יחד. אין בסיס לקבוע שהן כבר מונעות כל חריגה או מבטיחות עמידה בדרישות פרטיות ורגולציה. בדיקת אבטחה ארגונית צריכה לבדוק גם תרחישי כשל, לא רק הדגמה מוצלחת.
איך להתחיל בלי להרחיב הרשאות מהר מדי
לפיילוט ראשון בחרו סוכן שמסכם מסמכי דמה או בודק נתונים בסביבת ניסוי, בלי לשלוח הודעות ובלי לשנות קוד בייצור. הגדירו מראש מי אחראי לתוצאה, מה אסור לסוכן לקרוא ואיך מבטלים את הגישה. בדקו שהפעולות נרשמות, שהנתונים נשמרים לפי מדיניות הארגון ושאפשר למחוק סוכן בלי להשאיר מפתחות או הרשאות פעילים.
אפשר להיעזר במדריך לבדיקת התאמת משימה לסוכן AI ובהסבר על פלטפורמת הבטיחות של NVIDIA. הראשון עוזר להגדיר משימה וגבולות; השני עוסק בהגנות ברמת הריצה. הם אינם תיעוד התקנה של OCE או אישור שכל שילוב בין המוצרים נתמך.
בסדנת סוכני AI ואוטומציה לארגונים אפשר לתכנן פיילוט ותהליך בדיקת תוצאה על בסיס משימות הארגון. זו אינה הדרכה רשמית של OpenClaw ואינה הבטחה שהפלטפורמה מתאימה לתשתית שלכם. ההחלטה להעביר סוכן למערכת אמיתית צריכה להתבסס על הבדיקות ועל ההרשאות, לא על שם המוצר.
המשמעות שמעבר לכותרת
כאשר סוכן ממשיך לעבוד אחרי סיום השיחה, צוות IT צריך לדעת מי הפעיל אותו, לאילו מערכות הוא רשאי לגשת ומתי לעצור אותו. OCE מציעה שכבת ניהול לשאלות האלה, ולא מודל חדש או עוזר מוכן לעובד. לארגון ישראלי עם צוות תשתיות, זו אפשרות לפיילוט מצומצם; למי שמחפש כלי פשוט לשימוש מיידי, זו עדיין מערכת שצריך להתקין ולנהל.
צעד יישומי אחד
בחרו משימה בקריאה בלבד עם נתוני דמה ובסביבה נפרדת. הגדירו זהות והרשאות לסוכן, בדקו מה נרשם ביומן הפעילות ותרגלו ביטול גישה. לפני נתוני לקוחות או שינוי במערכת אמיתית, בדקו גם הרשאות ספק המודל, יציאת מידע מהארגון, שמירת לוגים ועלות ההפעלה. השם Enterprise אינו תחליף לאישור אבטחה.
שאלות נפוצות
האם OpenClaw Enterprise מוכנה לשימוש בייצור?
הקרן מגדירה את המצב הנוכחי כפיילוט פנימי לפני גרסה 1.0. התאמה למערכת ייצור מחייבת בדיקות אבטחה ותפעול של הארגון.
האם ההפעלה חינמית?
רישיון התוכנה MIT חופשי. מחשוב, אחסון, קריאות מודל ותפעול עדיין דורשים משאבים ועלולים לעלות כסף.
האם אירוח עצמי מונע שליחת מידע לספק מודל?
לא בהכרח. שכבת הניהול יכולה לרוץ בתשתית הארגון בעוד בקשות למודל יוצאות לספק חיצוני. צריך לבדוק את החיבור והתנאים.
האם Docker Compose מספיק לפריסת סוכן?
לפי README הנוכחי, פרופיל Compose ללא הגדרות נוספות הוא תצוגה מקדימה שאינה פורסת סוכנים. מסלול ההתחלה המקומי לפריסת סוכן משתמש ב-Kubernetes.
מקורות ובדיקת עובדות
הנרי שטאובר
יוצר תוכן, מרצה ומוביל קהילות AI. מתמחה במעבר מרעיון לעוזר, אוטומציה או אב־טיפוס באמצעות סוכני AI, כלי No-Code ויצירת תוכן.
לפרופיל של הנרי שטאובר