ב־30 שניות
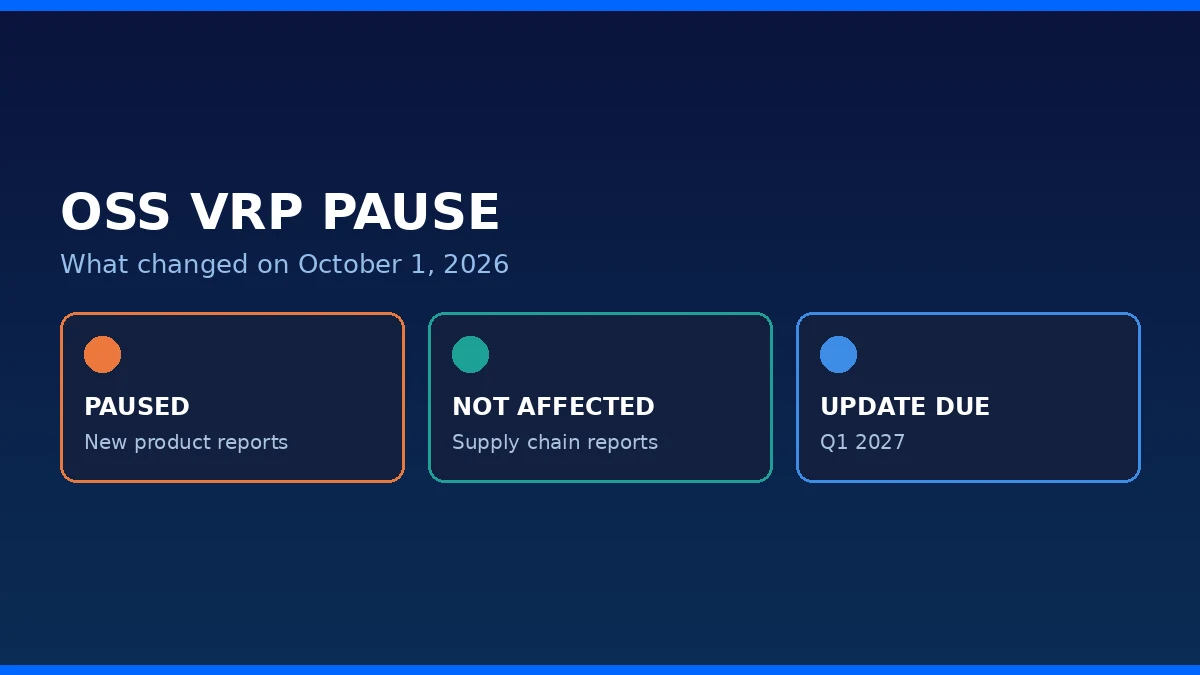
- לפי TechCrunch, Tom's Hardware ו-NeoTeo, Google הודיעה ב-1 באוקטובר שהיא משעה זמנית את קבלת דיווחי הפגיעות החדשים על מוצרים בתוכנית ה-OSS VRP, תוכנית התגמולים על פגיעויות בפרויקטי הקוד הפתוח שלה.
- Google מסבירה, בציטוט ש-TechCrunch מביאה, שההשעיה נובעת מ"עלייה משמעותית בהגשות אוטומטיות, שרובן הגדול אינן תקפות".
- הדיווחים על פגיעויות בשרשרת האספקה ודיווחים שכבר הוגשו אינם מושפעים. Google מבטיחה עדכון ברבעון הראשון של 2027.
מה חשוב להבין
הכתבה מבוססת על דיווחי TechCrunch, Tom's Hardware ו-NeoTeo. לא פתחנו ישירות את הפוסט המקורי של Google VRP ב-X; הציטוט נשען על NeoTeo.
מה Google הודיעה
לפי Tom's Hardware, Google הודיעה בפוסט רשמי ב-X ב-1 באוקטובר שהיא משעה את קבלת ההגשות של פגיעויות במוצרים (product vulnerability) בתוכנית OSS VRP. NeoTeo מצטטת את הפוסט של חשבון Google VRP (בתרגום שלנו): "אנחנו מפסיקים זמנית לקבל הגשות חדשות של פגיעויות במוצרים בתוכנית OSS VRP. הדבר אינו משפיע על דיווחי שרשרת האספקה בתוכנית או על דיווחים קיימים".
OSS VRP היא תוכנית שבה Google מתגמלת חוקרים על גילוי פגיעויות בפרויקטים בקוד פתוח שהיא מתחזקת. לפי Tom's Hardware, ההשעיה נכנסה לתוקף ב-1 באוקטובר ואינה משפיעה על פגיעויות שהוגשו לפני התאריך הזה.
מה הסיבה
TechCrunch מביאה את ההסבר של Google: ההשעיה נובעת מ"עלייה משמעותית בהגשות אוטומטיות, שרובן הגדול אינן תקפות". NeoTeo מדווחת על אותו הסבר.
Tom's Hardware מוסיפה, בניסוח "לפי הדיווחים", שמהנדסים ומתחזקי קוד פתוח הוצפו באלפי דיווחים שטענו למצוא באגים אבל היו לא תקפים או שלא ניתן לנצל אותם. TechCrunch מייחסת את הפרט הזה ל-Tom's Hardware. Google עצמה, בציטוטים שקראנו, לא מציינת מספרים.
מה נשאר פתוח ומה הלאה
לפי NeoTeo, הדיווחים על פגיעויות בשרשרת האספקה ודיווחים קיימים נמשכים כרגיל. Tom's Hardware מוסיפה ש-Google עשויה להמשיך לקבל דיווחים על פגיעויות במוצרים דרך Cloud VRP, עבור חלק ממאגרי Google Cloud.
Google ממליצה לחוקרים לפנות לתוכניות ה-VRP האחרות שלה או ל-Patch Rewards, ומבטיחה עדכון ברבעון הראשון של 2027, בזמן שהיא ממשיכה לבחון מחדש את התוכנית.
הקשר רחב יותר, לפי Tom's Hardware
Tom's Hardware מספרת על מקרים דומים: מתחזקי לינוקס אמרו, לפי הכתבה, שהם "מוצפים לגמרי" בממצאי CVE אחרי שכלי חיפוש באגים מבוססי AI הביאו את גרעין לינוקס ל-2,000 פגיעויות בגרסה אחת, ו-Intel השעתה תוכנית תגמולים. Tom's Hardware מציינת ש-Intel לא אישרה רשמית שדיווחים שנוצרו ב-AI הם הסיבה, ושמומחים חושדים שכך הדבר. את הפרטים האלה לא בדקנו מול מקורות נוספים.
מה עדיין לא ידוע
לא מצאנו נתונים של Google על היקף ההגשות או על שיעור הדיווחים הלא תקפים. לא פתחנו את הפוסט המקורי ב-X ישירות; הציטוט נשען על NeoTeo ועל Tom's Hardware. בעמוד התוכנית באתר Google Bug Hunters שפתחנו לא מצאנו את ההודעה. לא ידוע איך התוכנית תיראה אחרי העדכון המובטח ב-2027.
המשמעות שמעבר לכותרת
אם ההסבר של Google נכון, זו דוגמה לעלות שבה כלים אוטומטיים, ולפי Tom's Hardware גם כלי AI, מורידים את המאמץ להגיש דיווח, ואת העלות נושאים מי שבודקים אותו. כל ארגון שמקבל פניות, הגשות או דיווחים מהציבור עלול להיתקל בבעיה דומה.
צעד יישומי אחד
אם הארגון שלכם מפעיל ערוץ דיווח פתוח, למשל תוכנית תגמולים, טופס פניות או קוד פתוח, כדאי לבדוק מראש איך מסננים הגשות אוטומטיות ומי מקדיש זמן לבדיקתן. חוקרי אבטחה שעבדו מול OSS VRP יכולים לבדוק את התוכניות האחרות ש-Google מציעה.
שאלות נפוצות
מה בדיוק הושעה בתוכנית OSS VRP?
הגשות חדשות של פגיעויות במוצרים. לפי NeoTeo ו-Tom's Hardware, דיווחי שרשרת אספקה ודיווחים שכבר הוגשו אינם מושפעים.
למה Google עשתה זאת?
לפי Google, כפי ש-TechCrunch מצטטת, בגלל עלייה משמעותית בהגשות אוטומטיות שרובן הגדול אינן תקפות.
מתי התוכנית תחזור?
Google לא הבטיחה חזרה. היא הבטיחה עדכון ברבעון הראשון של 2027.
לאן חוקרים יכולים לפנות בינתיים?
לפי NeoTeo, Google מציעה לפנות לתוכניות ה-VRP האחרות שלה או ל-Patch Rewards. לפי Tom's Hardware, Cloud VRP עשוי לקבל דיווחים עבור חלק ממאגרי Google Cloud.
מה עדיין לא ידוע?
היקף ההגשות בפועל, שיעור הדיווחים הלא תקפים ואיך התוכנית תיראה אחרי העדכון. לא פתחנו את הפוסט המקורי ב-X ישירות.
מקורות ובדיקת עובדות
ד״ר יניב שנהב
יועץ ארגוני בכיר ומנחה, העוסק במנהיגות, שינוי התנהגותי והטמעת בינה מלאכותית בארגונים. מביא למערכת מבט ניהולי ויישומי על חדשות הטכנולוגיה.
לפרופיל של ד״ר יניב שנהב